
Путеводитель в рисунках по Мурому.
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть...
Складчина: новые складчины на курсы и тренинги | страница 3
Страница 3 из 34
Категории
-
В Муром и обратно (Варвара Леднёва)
 1 окт 2026
-
На Талабские острова и обратно (Варвара Леднёва)
1 окт 2026
Путеводитель в рисунках по Талабским островам.
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
В Нижний Новгород и обратно (Варвара Леднёва)
1 окт 2026
Побывать в Нижнем Новгороде мы планировали давно, но поездка получилась совсем неожиданной, да еще и зимой. Было страшновато, так как я узнавала – зимы в тех краях холоднее, чем у нас. Решили ехать на свой страх и риск, морально подготовившись к сильным морозам. Но город нас встретил настоящей зимней сказкой, мороз был совсем несильный, шел снег, отчего городские пейзажи искрились белизной и чистотой. Благодаря этому классическая русская архитектура Нижнего смотрелась будто сошедшая с полотен великих художников. И мы наконец увидели город, стоящий на слиянии двух великих русских рек – Волги и Оки, во всей красе.
Итак, зимний день в Нижнем Новгороде!
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
В Рязань и обратно (Варвара Леднёва)
1 окт 2026
Книга из серии «Заметки в картинках для путешественников» приглашает совершить путешествие в Рязань, один из древнейших городов, с которым связана летопись России.
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
В Тулу и обратно (Варвара Леднёва)
1 окт 2026
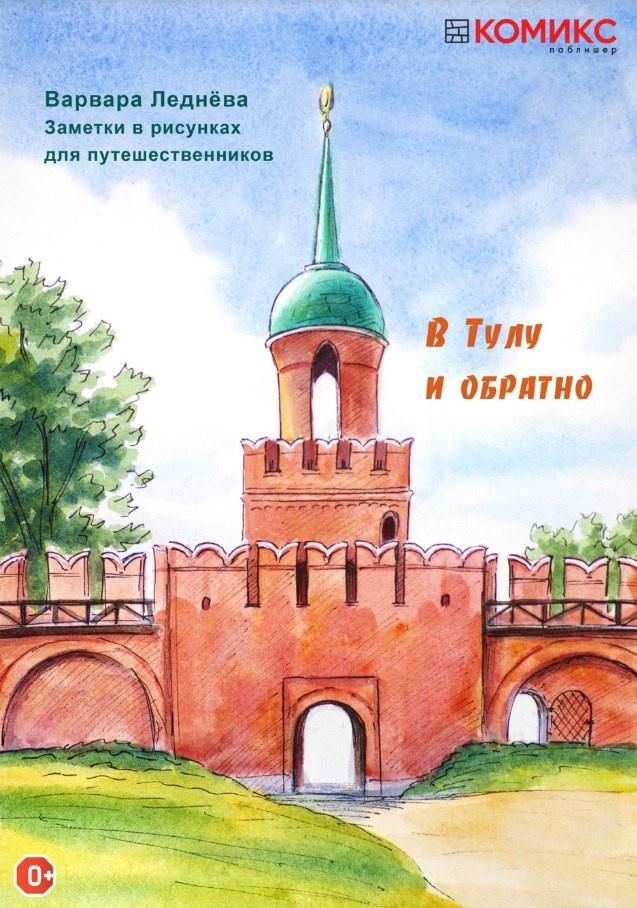
На этот раз дневник путешествий в город Тулу, родину оружия, самоваров и пряников.
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
В Самару и обратно (Варвара Леднёва)
1 окт 2026
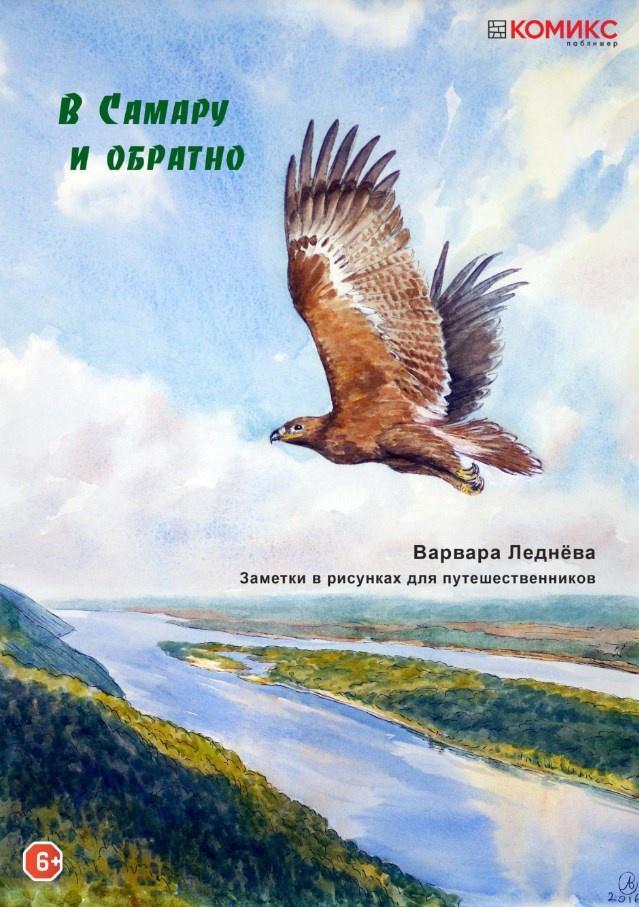
Путешествие в Самару и обратно на пару дней.
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Владимир Высоцкий на сцене Таганки (Марк Цыбульский)
1 окт 2026
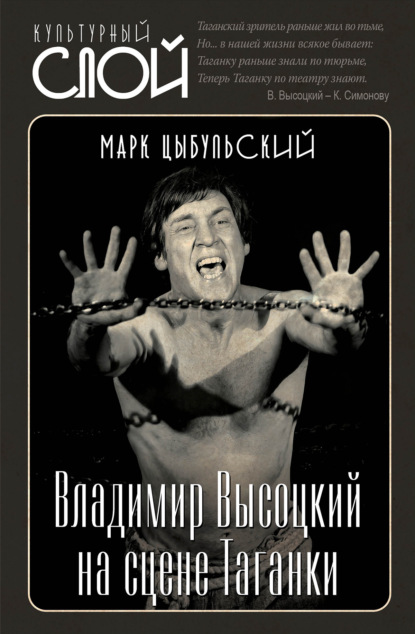
Внимание! Вы когда-нибудь задумывались, какой была настоящая театральная жизнь Владимира Высоцкого?
Интерес! Книга "Владимир Высоцкий на сцене Таганки" — это первое полное исследование всех ролей, которые он сыграл на легендарной сцене с 1964 по 1980 год. Автор, Марк Цыбульский, проделал колоссальную работу, изучив воспоминания близких, интервью коллег и редкие публикации.
Желание! Получите уникальные знания:
- Все о ролях Высоцкого на Таганке.
- Закулисные истории и детали, которые вы не найдете больше нигде.
- Глубокое понимание его театральной карьеры.
Это шанс прикоснуться к подлинной истории великого артиста. Узнайте, как Высоцкий сам рассказывал о своих ролях. Полная версия книги в формате pdf ждет вас.
Действие! Скачайте книгу прямо сейчас и начните читать онлайн!
Формат выдачи - исключительно текстовый файл в формате A4 PDF 220 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Сервис в 21 веке - Клиент больше не прав (Наталья Бочанцева)
1 окт 2026
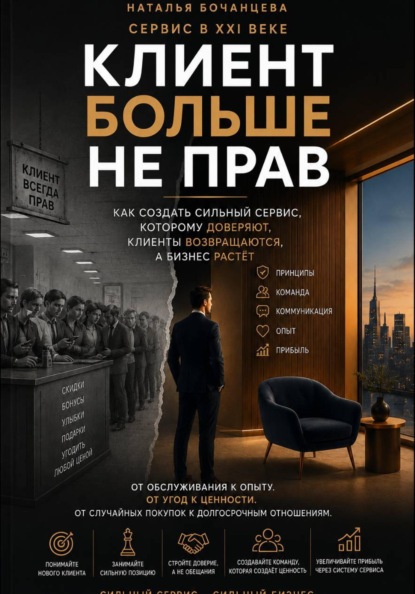
Ваш бизнес теряет клиентов, потому что старые методы сервиса больше не работают? Клиент сегодня требователен, информирован и всегда готов уйти к конкуренту. Наталья Бочанцева в книге «Сервис в 21 веке - Клиент больше не прав» предлагает революционный взгляд на клиентский сервис.
A: Внимание
Узнайте, почему «клиент всегда прав» — это устаревшая догма, и как построить систему, которая действительно работает в современных условиях. Вы поймете, что нужно клиенту на самом деле, чтобы он остался с вами надолго.
I: Интерес
Эта книга — не про пустые обещания, а про реальные стратегии для собственников и руководителей.
Вы научитесь:
- Понимать истинные потребности современного клиента.
- Строить сильную команду, ориентированную на результат.
- Создавать предсказуемый и ценный клиентский опыт.
- Превращать сервис из затрат в источник прибыли.
D: Желание
Представьте, что ваш бизнес работает как часы: клиенты довольны, команда мотивирована, а прибыль растет. Это возможно, если вы откажетесь от устаревших подходов и внедрите сервис 21 века. Сервис 21 века — это не попытка понравиться всем, а мощный инструмент для масштабирования бизнеса. Скачать книгу и читать онлайн полную версию в формате pdf — ваш первый шаг к этому.
D: Действие
Не ждите, пока конкуренты вас обойдут. Получите полную версию книги в формате pdf прямо сейчас и начните строить бизнес, который ценит и понимает своего клиента. Эта книга — ваш компас в мире современного клиентского сервиса.
Формат выдачи - исключительно текстовый файл в формате A4 PDF 25 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Худей без диет. Как не заедать эмоции и полюбить свое тело (Анабелла Стирз)
1 окт 2026
Устали от вечного цикла диет, срывов и разочарований? Хотите обрести стройность и уверенность, но не знаете, с чего начать?
Эта книга – ваш ключ к пониманию истинных причин переедания. Вы узнаете, как отличить физический голод от эмоционального и перестанете использовать еду как способ справиться со стрессом или скукой. Попрощайтесь с чувством вины и ненавистью к своему телу.
Внутри вы найдете:
- Проверенные психологические техники для работы с эмоциональным голодом.
- Стратегии, которые помогут вам полюбить свое тело и принять себя.
- Путь к стройности без изнурительных диет, подсчета калорий и запретов.
Скачать книгу «Худей без диет. Как не заедать эмоции и полюбить свое тело» – это решение, которое изменит вашу жизнь. Получите полную версию в формате pdf и начните свой путь к здоровому отношению с едой и собой уже сегодня.
Формат выдачи - исключительно текстовый файл в формате A4 PDF 132 страницы.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Москва космическая (Варвара Леднёва)
1 окт 2026
Удивительно, но Москва – очень даже «космический» город. Всем известно, что в столице есть тематические музеи, а в научных институтах над вопросами орбитальных полётов работают талантливые учёные и инженеры. Но оказывается, с темой космоса в Москве можно столкнуться в самых неожиданных местах. Это и названия улиц, и памятники в уютных скверах, и мозаики на станциях метро, и мемориальные таблички на фасадах зданий…
Отправимся же в «космическое путешествие» по Москве и найдём места, связанные с давней мечтой человечества покорить Вселенную. А поможет вам выстроить маршрут и подскажет, куда обязательно стоит заглянуть, -Варвара Леднёва, автор творческого проекта «Дневник путешествий по России в рисунках». Её графические репортажи из самых красивых уголков нашей страны – настоящий кладезь идей для любознательных путешественников.
На этот раз Варвара Леднёва предлагает вам тематическую экскурсию по Москве. Вы даже не представляете, сколько удивительных открытий ждёт вас на этой прогулке!
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Москва речная (Варвара Леднёва)
1 окт 2026
Согласитесь, магия любого путешествия в том, что оно уже никогда не повторится! Вы можете каждое лето отправляться в отпуск в излюбленное местечко, но каждый раз вы по-новому откроете его. Путешествия дарят нам яркие впечатления на всю жизнь, новые знакомства и новые знания.
Варя Леднёва, автор творческого проекта «Дневник путешествий по России в рисунках», делится в своей серии путеводителей идеями, куда можно отправиться самостоятельно или в компании близких людей, будь то просто выходной день или летний отпуск. Обязательное условие – хорошее настроение и любознательность! Всё остальное вы узнаете из её графических репортажей из самых красивых уголков нашей страны.
На этот раз предлагаем экскурсию по Москве-реке: готовы поспорить, что даже если вы житель столицы, вы давненько не любовались городом с реки!
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Проект детского домика «Остров сокровищ» (Вячеслав Заруба)
30 сен 2026
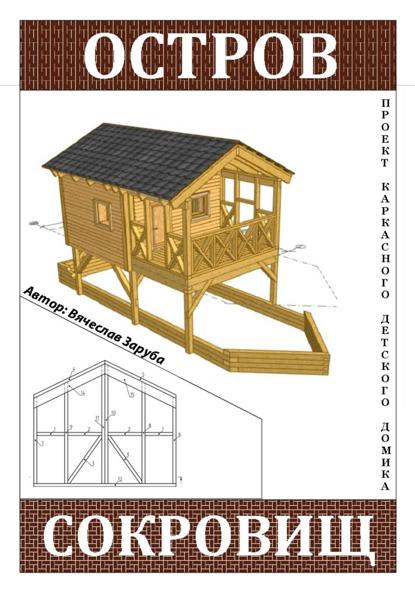
Представляем вашему вниманию «Проект детского домика «Остров сокровищ»» — уникальную возможность построить сказочный игровой комплекс для вашего ребенка.
Внимание: Хотите создать нечто по-настоящему особенное для своих детей? Устали от типовых решений и ищете вдохновение для создания собственного уголка счастья?
Интерес: Этот проект — не просто домик, а целый игровой мир! Лодка трансформируется в просторную песочницу, а верхняя часть дома становится уютной студией или наблюдательным пунктом. Вы получите подробные чертежи и спецификации, которые помогут вам воплотить эту мечту в жизнь.
Желание: Представьте радость и восторг вашего ребенка, играющего в своем собственном «Острове сокровищ»! Это не только развлечение, но и развитие воображения, творческих способностей и самостоятельности. Скачать книгу — значит получить полный набор инструкций для самостоятельного строительства.
Действие: Не упустите шанс подарить детям незабываемые впечатления! Получите полную версию проекта в формате pdf и начните строительство уже сегодня. Читать онлайн — значит получить мгновенный доступ к миру приключений. Создайте сказку своими руками!
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Охота на боль. Записки стажера (Алексей Волошин, Наталья Смирнова)
30 сен 2026
Вы устали от бесконечных визитов к врачам, которые не могут поставить диагноз? Хотите узнать, как тело на самом деле сигнализирует о проблемах, и как медицина может быть по-настоящему эффективной?
Книга Алексея Волошина «Охота на боль. Записки стажера» откроет вам мир, где каждый пациент – это уникальное расследование, а боль – ключ к разгадке.
Внутри вы найдете:
- Реальные истории пациентов, столкнувшихся с необъяснимыми симптомами.
- Подробный разбор случаев, где простая причина скрывалась за сложными проявлениями.
- Медицинские факты, подтвержденные практикой, которые помогут вам лучше понимать свое здоровье.
Эта книга доказывает: вас не обязаны лечить годами. Вы получите знания, которые помогут вам в диалоге с врачами и в заботе о собственном самочувствии. Скачать книгу, полную версию в формате pdf, чтобы узнать, как работает честная медицина.
Формат выдачи - исключительно текстовый файл в формате A4 PDF 168 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Руководство по детоксикации и натуральному уходу (Елена Хромова)
30 сен 2026
Устали от бесконечного списка ингредиентов в вашей косметике, которые вы не можете произнести? Хотите знать, что на самом деле попадает на вашу кожу и в ваш организм?
«Руководство по детоксикации и натуральному уходу» Елены Хромовой – это ваш шанс взять контроль в свои руки. Эта книга объясняет, как синтетические вещества в косметике могут влиять на ваше здоровье, особенно если у вас есть генетическая предрасположенность к повышенной чувствительности.
Узнайте, как снизить токсическую нагрузку и создать собственную линию натуральной косметики.
Что вы получите, скачав полную версию книги:
- Понимание того, какие вещества в косметике наиболее опасны.
- Знания о ксеноэстрогенах и их влиянии на организм.
- Практические навыки приготовления десятков косметических средств: кремов, бальзамов, скрабов, мазей и даже духов.
- Рецепты, основанные на натуральных маслах, восках, травах и эфирных маслах.
- Возможность создать эффективную и безопасную систему ухода, идеально подходящую именно вам.
Не откладывайте заботу о своем здоровье и красоте. Скачать книгу и читать онлайн в формате pdf – это ваш первый шаг к естественной гармонии. Превратите свою ванную комнату в лабораторию натуральной красоты!
Формат выдачи - исключительно текстовый файл в формате A4 PDF 117 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Библия начинающего этичного хакера (Михаил Тарасов)
30 сен 2026
Эта книга – настоящее сокровище для тех, кто мечтает стать защитником цифрового пространства.
Почему эта книга должна оказаться на Вашей полке?
- Она разделена на 9 увлекательных глав, которые погружают Вас в каждый аспект этичного хакинга.
- Вы начнете с основ и постепенно перейдете к более сложным темам – от идеального старта до мастерства.
- Каждая глава содержит практические задания, которые помогут закрепить полученные знания.
- Основы сетей и их безопасности.
- Освоение инструментов для тестирования безопасности.
- Техники сканирования и анализа уязвимостей.
- Социальная инженерия и методы противодействия.
- Веб-приложения и их уязвимости.
- Инцидентный менеджмент и реагирование на инциденты.
- Юридические аспекты и этические нормы в этичном хакинге.
Не упустите возможность обучиться искусству этичного хакинга и принять участие в гонке вооружений 21 века, где Вашим оружием будет знание!
Введение
Глава 1. Основы хакинга
Глава 2. Kali Linux для начинающих
1.1 Интернет и IP-адреса
1.2 Что такое IP-адрес (айпи-адрес)?
1.3 Преобразование сетевых адресов (NAT).
1.4 Система доменных имен.
1.5 Серверы.
1.6 Сервисы и порты
1.7 Пакеты и протоколы.
Глава 3. Хакинг на JavaScript.
2.0 Введение
2.1 Основы сетей.
2.2 Горячие клавиши.
2.3 Терминал Kali Linux.
2.4 Root Kali Linux.
2.5. Основные команды.
- Перемещение по папкам.
- Создание директорий.
- Просмотр содержимого директорий.
- Просмотр содержимого файлов.
- Копируем файлы и директории.
- Перемещаем файлы и директории.
- Удаляем файлы и директории.
2.7 Откуда Kali скачивает софт.
2.8 Изменения в Kali 2019 относительно APT.
2.9 Архивация и сжатие. 200
2.10 Специальные символы. 216
2.11 Редактирование файлов с помощью Nano.
2.12 Превращаем Kali Linux в веб-сервер.
2.13 Изменение в файлах конфигурации Kali Linux.
2.14 Превращаем Kali Linux в SSH-сервер.
2.15 Управление пользователями и группами. 283
2.16 Работаем с правами пользователей.
2.17 Разбираемся с процессами.
2.18 Управляем процессами.
2.19 Перенаправление и контроль вывода.
2.20 Объединяем несколько команд в цепочку.
2.20 Настраиваем цель.
2.21 Сканируем порты с помощью Kali Linux.
2.22 Сканируем порты с помощью графического интерфейса.
2.23 Взламываем FTP.
2.24 Сканируем уязвимости.
2.25 Взламываем SSH.
2.26 Взламываем веб-сервис.
2.27 Взламываем базу данных. Атаки на пароли.
2.28 Сниффим пароли.
2.29 Повышение прав.
2.30 Популярные инструменты. Быстрый обзор.
2.31 Разбираемся с базовыми веб-шеллами.
2.32 Что такое Bind Shell?
2.33 Что такое Reverse (обратный) шелл?
2.34 Создаем бэкдор Metasploit.
2.35 Заключение
Глава 4. Хакерские инструменты на PHP8.
3.0 Введение
- История JavaScript и его роль в современном вебе
- Основы кибербезопасности и этичного хакинга
- Обзор инструментов и фреймворков для тестирования на проникновение в JavaScript
- Синтаксис и основные возможности JavaScript
- Асинхронное программирование и обработка событий
- Работа с DOM и BOM
- Кросс-сайтовый скриптинг (XSS)
- CSRF (Cross-Site Request Forgery)
- Clickjacking и другие атаки на клиентской стороне
- Node.js и его особенности с точки зрения безопасности
- Уязвимости в NPM пакетах
- Реализация безопасных аутентификации и авторизации
- Опасности CORS (Cross-Origin Resource Sharing)
- Анализ и манипуляция сетевым трафиком через AJAX и Fetch API
- Углубленный анализ WebSocket для реализации реального времени
- Статический анализ кода с использованием ESLint и других инструментов
- Динамический анализ и отладка JavaScript
- Применение fuzz-тестирования для JavaScript
- Использование Puppeteer и Selenium для автоматизации браузеров
- Написание сценариев для автоматического выявления уязвимостей
- Интеграция тестирования безопасности с CI/CD пайплайнами
- Эксплуатация уязвимостей сервисных работников
- Обход защиты CSP (Content Security Policy)
- Работа с WebAssembly в контексте безопасности
- Будущее JavaScript и направления развития кибербезопасности
- Лучшие практики и рекомендации по написанию безопасного кода на JavaScript
- Сообщество и ресурсы для дальнейшего обучения и исследований
Глава 5. Хакинг bWAPP (buggy web application).
4.0 Введение
- О книге
- Что такое хакерские инструменты?
- Обзор PHP8
- Вступительное слово
4.2 Инструменты сбора информации и сканера
4.1.1 Основы PHP8
- Установка и настройка
- Синтаксис и структура PHP8
- Обработка ошибок и исключений
- Понимание уязвимостей PHP
- Лучшие практики защитного программирования
- Использование библиотек и расширений для безопасности
4.3 Работа с сетями и протоколами
4.2.1 Сбор информации
- Определение цели
- Автоматизация сбора данных
- Работа с API и веб-сервисами
- Создание собственного сканера портов
- Сканирование уязвимостей в веб-приложениях
- Интеграция с существующими инструментами
- Инструменты для работы с сетью
- Создание сокетов и клиент-серверное взаимодействие
- Протоколы TCP/UDP
- Применение сетевых библиотек
4.4 Автоматизация атак и эксплойтов
4.3.1 Манипулирование протоколами
- HTTP/HTTPS взлом и анализ
- Работа с FTP, SMTP и другими протоколами
- Защищенное взаимодействие с протоколами
4.5 Построение инструментов аудита и мониторинга
4.4.1 Автоматизация эксплойтов
- Поиск и использование эксплойтов
- Подготовка и развертывание пейлоадов
- Постэксплуатационные скрипты
- Разработка fuzzers для поиска уязвимостей
- Создание инструментов brute-force
- Эффективные методы генерации данных
4.6 Дополнительные инструменты и техники
4.5.1 Аудит и мониторинг
- Разработка систем мониторинга целостности
- Аудит конфигураций и прав доступа
- Логирование и анализ событий безопасности
- Анализ и обработка лог-файлов
- Создание инструментов для автоматизации анализа
- Визуализация и отчётность
4.7 Заключение
4.6.1 Шифрование и криптография
- Использование встроенных функций PHP для шифрования
- Реализация криптографических алгоритмов
- Безопасное хранение и передача данных
- Упаковка и развертывание PHP-скриптов
- Лицензирование и правовые аспекты
- Работа с сообществом и обратная связь
- Итоги и дальнейшие шаги
Эксплуатация 100+ уязвимостей.
Глава 6. Хакинг DVWA. Полное прохождение.
5.0 Введение
- Установка «bee-box» на Virtualbox в Parrot Security OS.
- Настройка сети VirtualBox.
- Установка операционной системы Kali Linux 2023.1 в VirtualBox.
- Первоначальная настройка bWAPP.
- Манипуляции перед началом работы с «bee-box».
- Общая картина по уязвимостям «bee-box».
- Уязвимость HTMl Injection — Reflected (GET) уровень low.
- Уязвимость HTMl Injection — Reflected (GET) уровень medium.
- Уязвимость HTML Injection — Reflected (POST) уровень low.
- Уязвимость HTML Injection — Reflected (POST) уровень medium.
- Уязвимость HTML Injection — Reflected (Current URL) уровень low.
- Уязвимость HTML Injection — Stored (Blog) — уровень low.
- Уязвимость iFrame-injection – уровень low.
- Уязвимость Mail Header Injection (SMTP) – уровень low.
- Уязвимость OS Command Injection – уровень low.
- Уязвимость OS Command Injection Blind – уровень low.
- Уязвимость PHP Code Injection уровень low.
- Server Side Includes (SSI) Injection – уровень low.
- Уязвимость SQL-Injection (GET/Search) – уровень low.
- Уязвимость SQL-Injection (GET/Select) – уровень low.
- Уязвимость SQL Injection (POST/Search) – уровень low.
- Уязвимость SQL-Injection (POST/Select) – уровень low.
- Уязвимость SQL Injection (AJAX/JSON/jQuery) – уровень low.
- Уязвимость SQL-Injection (CAPTCHA) – уровень low.
- Уязвимость SQL Injection (Login Form/Hero) – уро-вень low.
- Уязвимость SQL-Injection (Login Form/User) — уро-вень low.
- Уязвимость SQL Injection (SQLite) – уровень low.
- Уязвимость SQL Injection (Drupal) — уровень low.
- Уязвимость SQL Injection — Stored (Blog) — уровень low.
- Уязвимость SQL Injection — Stored (SQLite) – уровень low.
- Уязвимость SQL-Injection — Stored (User-Agent) — уровень low.
- Уязвимость SQL Injection — Stored (XML) – уровень low.
- Уязвимость SQL Injection — Blind — Boolean-Based – уровень low.
- Уязвимость SQL-Injection — Blind (Time-Based) – уровень low.
- Уязвимость SQL Injection Blind (SQLite) – уровень low.
- Уязвимость SQL Injection Blind (Web Services/SOAP) – уровень low.
- Уязвимость XML/XPATH Injection (Login Form) – уровень low.
- Уязвимость XML/XPATH Injection (Search) – уровень low.
- Уязвимость Broken Auth. CAPTCHA Bypassing — уровень low.
- Уязвимость Broken Auth. — Forgotten Function — уровень low.
- Уязвимость Broken Auth. — Insecure Login Forms — уровень low.
- Уязвимость Broken Auth — Logout Management – уровень low.
- Уязвимость Broken Auth. — Password Attacks – уровень low.
- Уязвимость Broken Auth. — Weak Passwords — уровень low.
- Уязвимость Session Mgmt. – Administrative Portals – уровень low.
- Уязвимость Session Mgmt. — Cookies (HTTP Only) – уровень low.
- Уязвимость Session Mgmt. — Cookies (Secure) – уровень low.
- Уязвимость Session Mgmt. — Session ID in URL – уровень low.
- Уязвимость Session Mgmt. — Strong Sessions – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (GET) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (POST) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (JSON) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (ALAX JSON) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (AJAX/XML) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (Back Button) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Custom Head-er) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Eval) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (HREF) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Login Form) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (phpMyAdmin) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (PHP_SELF) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Referer) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (User-Agent) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (Blog) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (Change Secret) – уровень low.
- Уязвимость Cross-Site Scripting – Stored (Cookies) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (SQLite Manager) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (User-Agent) – уровень low.
- Уязвимость Insecure DOR (Change Secret) – уровень low.
- Уязвимость Insecure DOR (Reset Secret) – уровень low.
- Уязвимость Insecure DOR (Order Tickets) – уровень low.
- Уязвимость Arbitrary File Access (Samba) – уровень low.
- Уязвимость Denial-of-Service (Large Chunk Size) – уровень low.
- Уязвимость Denial-of-Service (Slow HTTP DoS) – уровень low.
- Уязвимость Denial-of-Service (XML Bomb) – уровень low.
- Уязвимость Insecure FTP Configuration – уровень low.
- Уязвимость Insecure SNMP Configuration – уровень low.
- Уязвимость Insecure WebDAV Configuration – уровень low.
- Уязвимость Man-in-the-Middle Attack (HTTP) – уровень low.
- Уязвимость Man-in-the-Middle Attack (SMTP) – уровень low.
- Уязвимость Old Backup & Unreferenced Files – уровень low.
- Уязвимость Robots File – уровень low.
- Уязвимость Base64 Encoding (Secret) – уровень low.
- Уязвимость BEAST/CRIME/BREACH Attacks – уровень low.
- Уязвимость Clear Text HTTP Credentials – уровень low.
- Уязвимость Heartbleed Vulnerability – уровень low.
- Уязвимость Host Header Attack (Reset Poisoning) – уровень low.
- Уязвимость HTML5 Web Storage Secret – уровень low.
- Уязвимость POODLE Vulnerability – уровень low.
- Уязвимость SSL 2.0 Deprecated Protocol – уровень low.
- Уязвимость Text Files (Accounts) – уровень low.
- Уязвимость Directory Traversal — Directories — уровень low.
- Уязвимость Directory Traversal — Files — уровень low.
- Уязвимость Host Header Attack (Cache Poisoning) — уровень low.
- Уязвимость Host Header Attack (Reset Poisoning) — уровень low.
- Уязвимость Local File Inclusion (SQLiteManager) — уровень low.
- Уязвимость Remote & Local File Inclusion (RFI LFI) — уровень low.
- Уязвимость Restrict Device Access — уровень low.
- Уязвимость Restrict Folder Access — уровень low.
- Уязвимость Server Side Request Forgery (SSRF) — уровень low.
- Уязвимость XML External Attacks (XXE) — уровень low.
- Cross-Site Request Forgery (Change Password) – уровень low.
- Cross-Site Request Forgery (Change Secret) – уровень low.
- Cross-Site Request Forgery (Transfer Amount) – уровень low.
- Drupal SQL Injection (Drupageddon)
- Heartbleed Vulnerability
- PHP CGI Remote Code Execution
- Уязвимость Unvalidated Redirects & Forwards (1) – уровень low.
- Уязвимость Unvalidated Redirects & Forwards (2) – уровень low.
- Введение
- Уязвимость DVWA. BruteForce (Уровень Low).
- Уязвимость DVWA. Brute Force (Уровень Medium).
- Уязвимость DVWA. Brute Force (Уровень High).
- Уязвимость DVWA .Command Execution (Уровень Low).
- Уязвимость DVWA. Command Execution (Уровень Medium).
- Уязвимость DVWA. Command Execution (Уровень High).
- Уязвимость DVWA. CSRF (Уровень Low).
- Уязвимость DVWA. CSRF (Уровень Medium).
- Уязвимость DVWA.CSRF (уровень High).
- Уязвимость DVWA. (Local File Inclusion) (Уровень Low).
- Уязвимость DVWA. LFI. (Уровень Medium).
- Уязвимость DVWA LFI. Local File Inclusion (Уровень High).
- Уязвимость DVWA. SQL-Injection (уровеньLow).
- Уязвимость DVWA. SQL Injection. (Уровень Medium).
- Уязвимость DVWA. SQL-Injection (Уровень High).
- Уязвимость DVWA. SQL-Injection (Blind). (Уровень (Low)).
- Уязвимость DVWA. SQL-Injection (Blind). (Уровень (Medium)).
- Уязвимость DVWA. SQL-Injection (Blind). (Уровень (High)).
- Уязвимость DVWA. File Upload. (Уровень Low).
- Уязвимость DVWA. File Upload. (Уровень Medium).
- Уязвимость DVWA. File Upload. (Уровень High).
- Уязвимость DVWA. XSS (Reflected). (Уровень (Low)).
- Уязвимость DVWA. XSS (Reflected). (Уровень (Medium)).
- Уязвимость DVWA. XSS (Reflected). (Уровень (High)).
- Уязвимость DVWA. XSS (Stored). (Уровень (Low)).
- Уязвимость DVWA. XSS (Stored). (Уровень (Medium)).
- Уязвимость DVWA. XSS (Stored). (Уровень (High)).
- Уязвимость DVWA. XSS DOM. (Уровень Low).
- Уязвимость DVWA. XSS DOM. (Уровень Medium).
- Уязвимость DVWA. XSS DOM. (Уровень (High)).
- DVWA reCAPTCHA API key missing.
- Уязвимость DVWA. Insecure Captcha. (Уровень Low).
- Уязвимость DVWA. Insecure Captcha. (Уровень Medium).
- Уязвимость DVWA. Insecure Captcha. (Уровень «High»).
- Уязвимость DVWA. Weak Session IDs. (Уровень (Low)).
- Уязвимость DVWA. Weak Session IDs. (Уровень (Medium)).
- Уязвимость DVWA. Weak Session IDs. (Уровень (High)).
- Уязвимость DVWA. Content Security Policy (Bypass). (Уровень (Low)).
- Уязвимость DVWA. Content Security Policy (Bypass). (Уровень (Medium)).
- Уязвимость DVWA. Content Security Policy (Bypass). (Уровень (High)).
- Уязвимость DVWA. JavaScript. (Уровень «Low»).
- Уязвимость DVWA. JavaScript. (Уровень «Medium»).
- Уязвимость DVWA. JavaScript. (Уровень (High)).
- Заключение
- Введение
- Что такое SQL-инъекция?
- Опасности SQL-инъекций.
- Проводим изучение SQL-инъекции в POST.
- Уязвимость SQL-Injection (POST/Select).
- Уязвимость SQL Injection (POST/Search).
- Обход авторизации с помощью SQL-инъекций.
- Обход более защищенной авторизации с помощью SQL-инъекций.
- Безопасность — Предотвращение SQL-инъекций через страницы авторизации.
- Исследование SQL-инъекций в GET.
- Читаем информацию из базы данных.
- SQL-инъекции. Ищем таблицы в базе данных.
- SQL-инъекции. Извлекаем пароли из базы данных.
- Уязвимость SQL-Injection (GET/Search)
- Уязвимость SQL Injection (Login Form/Hero)
- Поиск и эксплуатация слепых SQL-инъекций.
- Исследование более сложных SQL-инъекций.
- SQL-инъекции. Обходим защиту и получаем доступ ко всем записям.
- SQL-инъекции. Обход фильтров.
- SQL-инъекции. Чтение и запись файлов на сервер с помощью SQLинъекций.
- Устанавливаем обратное соединение и получаем полный контроль над веб-сервером жертвы.
- Исследование SQL-инъекций и работа с SQLmap.
- SQL — инъекции. Безопасность.
- В качестве введения.
- Что такое уязвимость XSS (Cross Site Scripting)? Типы XSS.
- Исследование Reflected XSS.
- Исследование Reflected XSS. Средний уровень.
- Исследование уязвимости Reflected XSS — уровень «Сложный».
- Исследование Stored XSS. Уровень «low».
- Исследование уязвимости Stored XSS — средний уровень.
- Исследование уязвимости DOM Based XSS.
- Безопасность — Исправляем уязвимости XSS.
- Ловим жертв с помощью BeEF Framework, используя уязвимость Reflected XSS.
- Ловим жертв с помощью BeEF Framework, используя уязвимость Stored XSS.
- BeEF Framework — Работаем с пойманными жертвами.
- BeEF Framework. Запускаем простые команды на машинах жертв.
- BeEF — Угоняем пароли с помощью фейковой авторизации.
- Безопасность — Исправляем уязвимости XSS.
- Заключение
- Введение
- После атаки. Пост-эксплуатация.
- Работаем c обратным шеллом (reverse shell). Пост-эксплуатация.
- После атаки. Переходим из обратной оболочки (reverse shell) в Shell Weevely (оболочку Weevely).
- Основы Weevely – используем Shell-команды. Пост-эксплуатация.
- После атаки. Обходим ограничения прав и выполняем Shell команды. Пост-эксплуатация
- После атаки. Скачиваем файлы с целевого веб-сайта.
- Пост-эксплуатация.
- После атаки. Загружаем файлы на целевой сайт. Пост-эксплуатация.
- После атаки. Устанавливаем обратное соединение с помощью Weevely. Пост-эксплуатация.
- После атаки. Получаем доступ к базе данных. Пост эксплуатация.
Объем книги: 2144 страницы
Формат: pdf
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть...
Страница 3 из 34